
CMS: Kişisel Tanımlanabilir Bilgilerin (PII) Verilerini Saklama
PII verilerini işlemeye yönelik en iyi uygulamalar
Ardından, KTB verilerinin depolandığı her alan için şifrelemeyi açın. "Metin", "Adres" ve "E-posta" alanlarını şifreleyebilirsiniz. Yeni "E-posta" alanlarında şifreleme varsayılan olarak etkindir.
- Herkese açık koleksiyonlar: Koleksiyonunuzu herkes görüntüleyebiliyorsa, şifrelemeyi açtığınızda bir uyarı görünür. Koleksiyon izinlerinizi güncelleyerek şifrelenmiş alanın ifşa olmamasını sağlayın.
- Kilitli açma kapama düğmesi: URL kısa ismi alanlarında veya harici koleksiyonlardaki alanlarda şifrelemeyi değiştiremezsiniz. Ayrıca koleksiyon alanlarını düzenleme iznine sahip olmanız gerekir.
Bir alanı şifrelemek için:
- Sitenizin kontrol panelindeki CMS sekmesine gidin. Alternatif olarak, editörünüze gidin, sol çubuktaki CMS simgesine
 tıklayın ve Koleksiyonlarınız'ı seçin.
- İlgili koleksiyona tıklayın.
- Alanları Yönet'e tıklayın.
- Ne yapmak istediğinizi seçin:
- Yeni alan ekleyin: + Alan Ekle'ye tıklayın, bir "Metin", "Adres" veya "E-posta" alanı seçin ve Alan Türü Seç'e tıklayın.
- Mevcut bir alanı düzenleyin: İlgili alanın yanındaki Diğer Eylemler simgesine
 tıklayın ve Düzenle'yi seçin.
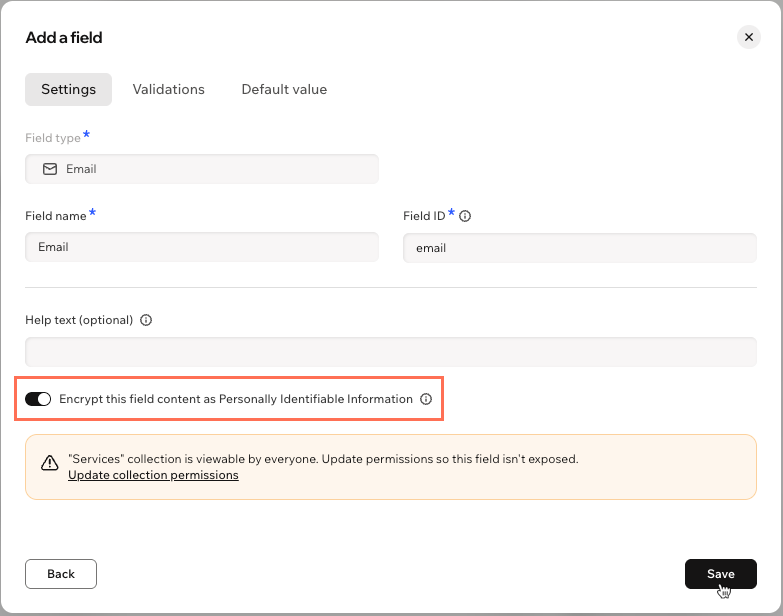
- Bu alan içeriğini Kişisel Tanımlama Bilgileri olarak şifrele düğmesini açın.
- Değişikliklerinizi kaydedin:
- Yalnızca alanı kaydedin: Kaydet'e tıklayın.
- Alanı kaydedin ve izinleri güncelleyin: Uyarı görünürse, Koleksiyon izinlerini güncelle'ye tıklayın. Ardından, Kaydet'e tıklayarak alanı kaydedin ve açılan pencerede koleksiyon izinlerini güncelleyin.
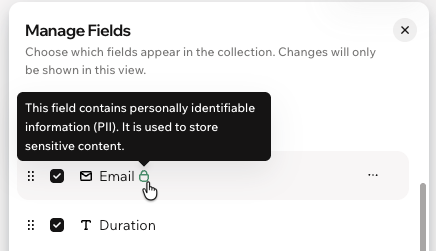
Şifreleme açık olduğunda, alan adının yanında yeşil renkli bir KTB göstergesi görünür.
KTB uyarılarını anlama
Bir alan şifrelendiğinde, içindeki verilere ekstra bir koruma katmanı eklenir. Ancak koleksiyonu kimlerin görüntüleyebileceğini belirleyen ayarlar otomatik olarak değişmez. Koleksiyon izinleriniz içeriğin herkes tarafından görülmesine olanak sağlıyorsa, şifrelenmiş veriler ifşa olabilir. Bunu yakalamanıza yardımcı olmak amacıyla iki farklı yerde uyarılar gösterilir:
- Alan ayarları: Herkesin görüntüleyebileceği bir koleksiyonda şifrelemeyi açarsanız, "koleksiyonu herkes görüntüleyebilir" uyarısını görürsünüz. Uyarı penceresindeki Koleksiyon izinlerini güncelle bağlantısına tıklayarak doğrudan koleksiyon izinlerine gidebilirsiniz.
- İzinler ve gizlilik: Şifrelenmiş alanlar içerdiği halde koleksiyonunuzu herkes görüntüleyebiliyorsa, "Bu koleksiyon hassas alanlar içeriyor ancak herkese açık. Görüntüleme erişimini kısıtlamayı değerlendirin" uyarısını görürsünüz.
Uyarıları kaldırmak için koleksiyonu görüntüleyebilecek kişileri sınırlayın. Örneğin, Bu içeriği kimler görüntüleyebilir? ayarını Yalnızca üyeler olarak belirleyebilir veya Gelişmiş izinleri kullanabilirsiniz. Koleksiyon izinlerinizi değiştirme hakkında daha fazla bilgi edinin.
PII verilerini şifreleme ve saklama
Şifreleme verilere nasıl uygulanır:
PII olarak işaretlenen alanlar kullanıcıların girdikleri verileri özgün bir şifreleme anahtarıyla şifreleyerek koleksiyon kayıtlarına geçirir.
Alan verileri 256 bitlik bir AES site şifreleme anahtarı kullanılarak şifrelenir.
Şifreleme hemen uygulanır.
Not: Şifreleme süreci hemen başlasa da şifrelenen verilerin boyutuna bağlı olarak tamamlanması zaman alabilir. Şifreleme perde arkasında devam ederken sitenizde her zamanki gibi çalışmaya devam edebilirsiniz.Şifrelenmiş bir alandaki verilere eriştiğinizde, sistem şifreyi sizin yerinize otomatik olarak çözer ve (tıpkı şifrelenmemiş diğer alanlarda olduğu gibi) normal haliyle gösterir.
Verileri dışa aktararak koleksiyon verileriyle yerel olarak çalışabilir veya bunları belirlediğiniz bir sisteme aktarabilirsiniz. Hangi yöntemi kullanırsanız kullanın, geniş KTB listelerini kendi bilgisayarınızda tutmanız önerilmez.
Tüm veri yedekleri, içerdiği PII verilerinden bağımsız olarak, tamamen aynı site anahtarı kullanılarak şifrelenir.
PII şifrelemeli veri sınırlamaları:
- KTB şifrelemesi yanlış izin yapılandırması yüzünden ifşa olan koleksiyon verilerini koruyamaz. Dolayısıyla, koleksiyon izinlerini doğru şekilde ayarladığınızdan emin olmalısınız.
- Kod veya CMS yoluyla yapılan aramalarda PII şifrelemeli alanların kapasitesi sınırlıdır.
- PII şifrelemeli alan olarak işaretlenen alanlarda, "eq" (tam eşleşme) dışındaki sıralama ve sorgulama işlemleri dahil olmak üzere, bazı işlevler devre dışı bırakılır.
Genel veri olarak kabul edilebilecek PII verileri
GDPR kapmasında PII
Şifreleme aracını kullanarak verilerinizi KTB olarak işaretlemeniz, ABD Sağlık Sigortaları Taşınabilirlik ve Sorumluluk Yasası (HIPAA) gibi diğer yasal mevzuatlarla uyumluluğu garanti edemeyebilir.